、「重要インフラのサイバーセキュリティ対策のための統一基準」が施行されました。同じ日に「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」も施行されています。
ただし、これを「10月1日からSIerやIoTメーカーにも新しいセキュリティ義務が一律に課された」と理解するのは少し違います。
重要インフラ統一基準は、重要インフラ事業者等のサイバーセキュリティ確保について、政府機関が実施する施策の統一的な基準です。その内容を踏まえて、各重要インフラ分野の安全基準等が整備・改善されていきます。
一方で、重要インフラのシステムは1社だけでは成り立ちません。SIer、IoT機器メーカー、クラウド事業者、通信事業者、保守会社、海外メーカーなど、多くの事業者が関わっています。
私はIoT・クラウド関連の仕事で、海外メーカーを含むパートナー製品の仕様やセキュリティ対応を確認することがあります。今回の統一基準を供給者側から読むと、大切なのは「自社が対象企業かどうか」だけではありません。
自社の製品やサービスが、重要インフラを構成するシステムのどこに組み込まれているのか。
こちらを確認する方が実務的だと感じています。
自社が重要インフラ事業者でなくても関係する?
重要インフラには、情報通信、金融、電力、ガス、鉄道、医療、水道、行政サービスなど16分野があります。
当然ながら、IoTメーカーやSIerのすべてが重要インフラ事業者になるわけではありません。それでも関係し得る理由が、サプライチェーンです。
国家サイバー統括室は、重要インフラ事業者等が自組織のリスクを把握して適切な防護対策を行うことに加え、サプライチェーン等を含めて将来の環境変化を先取りした包括的な対応を重視しています。
つまり、自社が統一基準の直接の対象でなくても、顧客側の調達条件、契約、セキュリティチェック、監査などを通じて要求を受ける可能性があります。
ここは「法律で直接義務付けられたのか」と「取引上説明を求められるのか」を分けて考えた方がよさそうです。
統一基準で実務上注目したい3つのポイント
1.自社製品だけではなく、システム全体をリスクベースで見る
国家サイバー統括室は、自組織の特性やリスクを把握し、それに応じて最適な防護対策を実施する考え方を示しています。
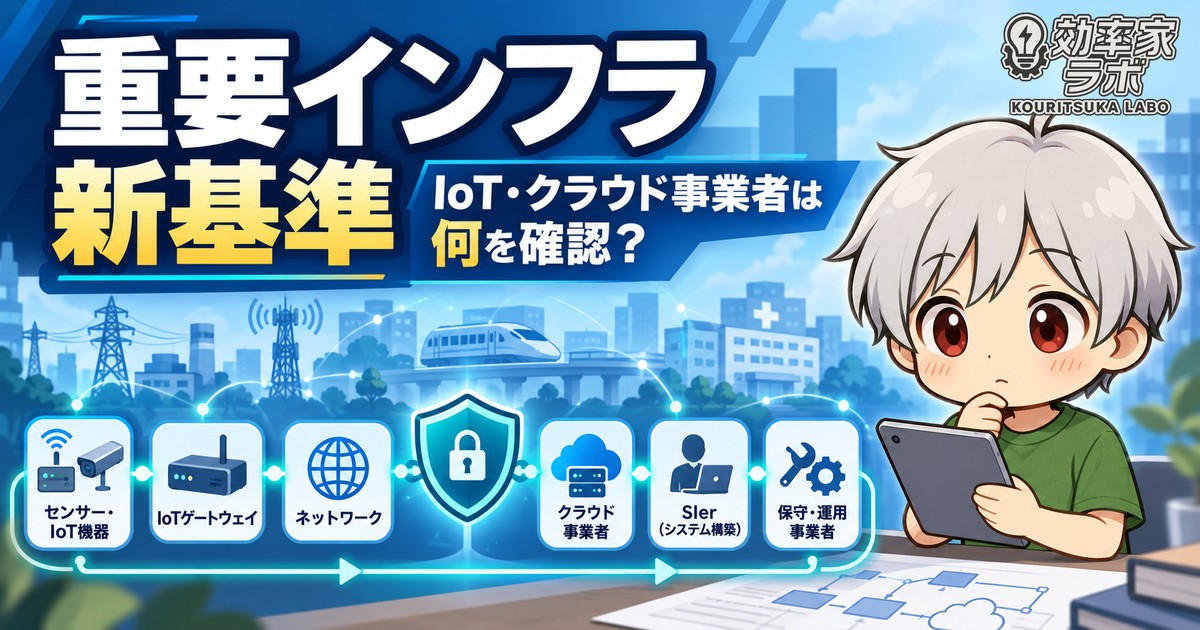
例えばIoTシステムなら、センサー → ゲートウェイ → 通信回線 → クラウド → 管理画面 → 保守用接続までつながっています。
センサー単体のセキュリティだけ説明できても、システム全体としてどこに外部接続点があり、誰が管理しているのか分からなければ十分とは言えません。特に重要になるのが、各社の責任分界です。
2.サプライチェーンまで説明できるようにする
重要インフラ事業者が自社のリスクを管理しようとすると、取引先についても確認する必要が出てきます。
自社がさらに別のクラウドサービスや海外メーカーを使っているなら、その先まで含めた構成になります。供給者側も、自社のサービスの中でどの外部サービスを利用しているのか、委託先・再委託先はどこまで関係しているのかを説明できるようにしておいた方がよいでしょう。
3.「閉域網だから安全」だけでは説明しない
IoT・OT系で特に気になったのが、この点です。閉域網自体に意味がないという話ではありません。
問題は、「閉域網だから、その他のセキュリティ対策はそれほど考えなくていい」となってしまうことです。
実際のシステムには、リモート保守用VPN、メーカーの保守アカウント、ソフトウェア更新経路、クラウドへのデータ送信、委託先からのアクセスなど、さまざまな接点があります。
ネットワーク構成だけでなく、「誰が、どこから、何にアクセスできるのか」まで見た方がよさそうです。
顧客から聞かれる前に、何を準備しておく?
以下は、重要インフラ統一基準がベンダーへ直接義務付けている公式チェックリストではありません。私が供給者側なら、顧客から聞かれる前に説明できる状態にしておきたい項目です。
| 顧客から聞かれそうなこと | 社内で確認すること | 証跡の例 |
|---|---|---|
| システムはどこと接続していますか? | 外部接続点、通信経路、利用クラウドを確認 | システム構成図、データフロー図 |
| 脆弱性が見つかった場合は? | 脆弱性管理、パッチ方針、サポート期間を確認 | Security Advisory、サポートポリシー |
| 誰がシステムへアクセスできますか? | アカウント、権限、認証方式を確認 | 権限一覧、アクセス管理手順 |
| 問題が起きた場合は? | 連絡窓口、ログ、調査協力、復旧支援を確認 | Incident Response手順、連絡体制 |
| クラウドや委託先の責任は? | ベンダー間の役割分担を確認 | 責任分界表、契約、SLA |
| 製品の構成要素を説明できますか? | OSSや外部コンポーネントの把握 | SBOMなど |
| セキュリティを第三者が評価していますか? | 認証・評価制度への対応状況を確認 | 認証書、評価結果 |
SBOMや第三者認証が、今回の統一基準によってすべてのベンダーに直接必須になったという意味ではありません。重要なのは、顧客がリスクを確認しようとしたときに「分かりません」で止まらないことです。
海外メーカーには「制度名」ではなく「要求」を聞く
個人的に、この手の制度で一番面倒になると感じるのが海外メーカーです。
日本企業同士であれば、「重要インフラ統一基準への対応を確認したい」と伝えて、ある程度話が通じるかもしれません。
海外メーカーの場合、日本の制度名だけを伝えても、相手が制度自体を知らなければ話が進みません。私なら制度名ではなく、必要な情報へ分解して確認します。
Do you have a vulnerability management process?
脆弱性管理のプロセスはありますか?
What is your security patch support period?
セキュリティパッチはどのくらいの期間提供しますか?
How do you notify customers of critical vulnerabilities?
重大な脆弱性はどのように顧客へ通知しますか?
Can you support incident investigation if a security incident occurs?
セキュリティインシデント発生時に調査へ協力できますか?
Can you provide an SBOM for this product?
この製品のSBOMを提供できますか?
制度を知っているかを確認するより、「こちらが必要としているセキュリティ要求に対し、御社は何を提供・証明できますか?」まで具体化した方が話を進めやすいと思います。
JC-STAR・ISMAPとはどう関係する?
重要インフラ統一基準と、JC-STARやISMAPは同じ制度ではありません。
重要インフラ統一基準は、重要インフラ全体のサイバーセキュリティ対策を底上げするための枠組みです。一方でJC-STARやISMAPは、IoT製品やクラウドサービスを評価・調達する場面で関係する具体的な制度です。
顧客側でサプライチェーンや調達製品のリスク確認が進めば、「その製品やクラウドを何で評価するのか」という次の話につながります。
関連記事:JC-STAR・ISMAPは2027年7月から義務化?自治体調達の新ルールと未対応製品の扱い
まだ「施行日から全部変わった」わけではない
今回の統一基準が施行されたからといって、施行日に全国の重要インフラ事業者の調達条件や契約書が一斉に変更されたわけではありません。
国家サイバー統括室は、統一基準と安全基準等策定ガイドラインを踏まえ、各重要インフラ分野の安全基準等を整備し、継続的に改善していくとしています。
そのため今後見るべきなのは、各省庁・業界の安全基準等がどう変わるのか、顧客企業の調達仕様やセキュリティチェックがどう変わるのか、そして自社へどのような説明を求められるようになるのかです。
まとめ:まず「重要インフラのどこにつながっているか」を確認する
供給者側として最初に確認することは、「自社は重要インフラ事業者なのか?」だけではないと思います。
それよりも、「自社の製品やサービスが、重要インフラサービスのどこに組み込まれているのか?」を確認する。
そのうえで、構成、外部接続点、脆弱性対応、アクセス管理、インシデント対応、サプライチェーン、責任分界。このあたりを顧客へ説明できる状態にしておく。
今後、各分野の具体的な安全基準や調達条件が変わったときにも、その方が対応しやすいはずです。
今回の統一基準は、自社のセキュリティ対応を一度棚卸しするきっかけとして捉えるのがよさそうです。